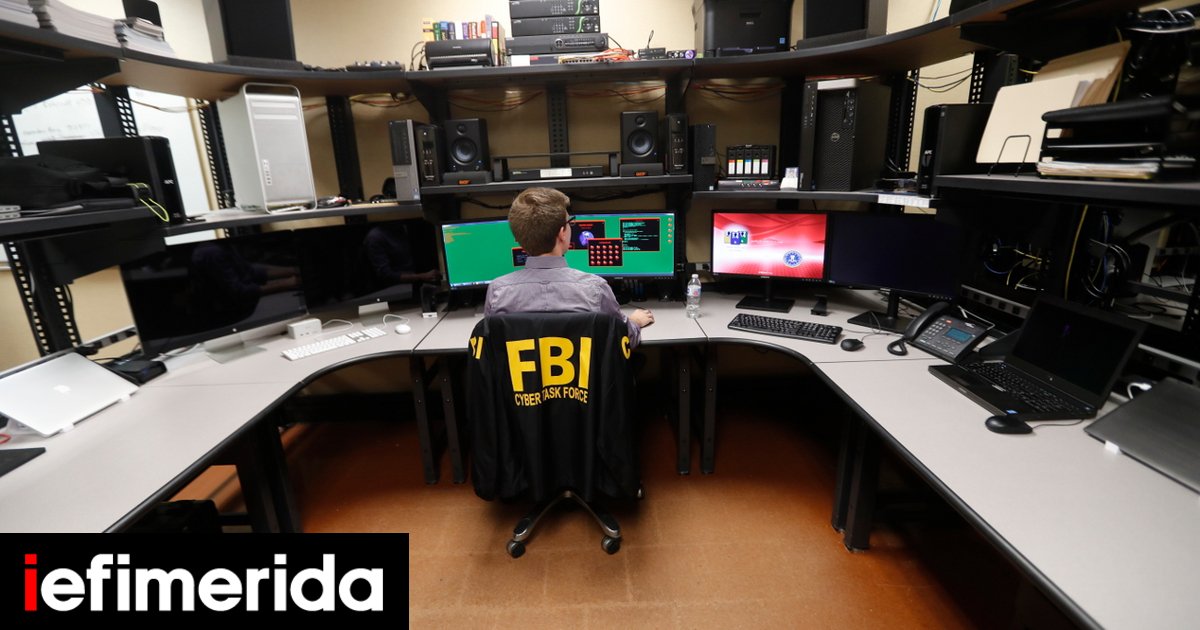
Το FBI διερευνά μια φερόμενη παραβίαση του Εθνικού Κέντρου Πληροφοριών για το Έγκλημα (National Crime Information Center – NCIC), σύμφωνα με δύο άτομα που έχουν ενημερωθεί σχετικά με την υπόθεση και μίλησαν την Παρασκευή στο NBC News.
Το Εθνικό Κέντρο Πληροφοριών για το Έγκλημα του FBI χρησιμοποιείται για τη διασύνδεση των ομοσπονδιακών, πολιτειακών και τοπικών αρχών, ώστε σημαντικές πληροφορίες που αφορούν την επιβολή του νόμου να είναι διαθέσιμες σε ολόκληρη τη χώρα.
Το FBI δεν είχε προβεί σε κανένα σχόλιο μέχρι το βράδυ της Παρασκευής.
Το CNN μετέδωσε την είδηση με τίτλο: «Το FBI δέχτηκε και πάλι επίθεση από χάκερ, αυτή τη φορά η παραβίαση αφορούσε τη βάση δεδομένων του για εγκλήματα».
Παρόλο που το FBI δεν έχει διευκρινίσει ποιος ενδέχεται να παραβίασε το σύστημα στη συγκεκριμένη περίπτωση, τον Σεπτέμβριο η υπηρεσία είχε ανακοινώσει την έναρξη έρευνας για μια διαβόητη ομάδα χάκερ, η οποία είχε ισχυριστεί ότι είχε υποκλέψει δεδομένα σχετικά με πράκτορες του FBI μέσω της διαδικτυακής πύλης προσλήψεων της υπηρεσίας.
Η παραβίαση αυτής της εβδομάδας σημειώνεται μετά από μια φερόμενη κυβερνοεπίθεση στο Υπουργείο Γεωργίας των ΗΠΑ (USDA), καθώς οι εργαζόμενοι ενημερώθηκαν την Πέμπτη ότι ένα από τα πληροφοριακά συστήματα του υπουργείου είχε γίνει στόχος επίθεσης.
Αξιωματούχοι του USDA, οι οποίοι γνωρίζουν λεπτομέρειες για την υπόθεση, δήλωσαν ότι η παραβίαση έπληξε ένα σύστημα που χρησιμοποιεί η υπηρεσία για την πραγματοποίηση πληρωμών προς τους αγρότες. Ωστόσο, μέχρι την Παρασκευή, δεν είχε διαπιστωθεί επίθεση σε άλλα συστήματα. Οι αξιωματούχοι εξέφρασαν ανησυχίες ότι, εξαιτίας της παραβίασης, οι χάκερ ενδέχεται να βρουν τρόπο να αποκτήσουν πρόσβαση σε ακόμη πιο ευαίσθητες πληροφορίες.
Παράλληλα με τις αναφερόμενες παραβιάσεις, οι διακοπές λειτουργίας που έχουν επηρεάσει τόσο τον ιδιωτικό όσο και τον δημόσιο τομέα τις τελευταίες ημέρες έχουν εντείνει τις ανησυχίες σχετικά με την κυβερνοασφάλεια των Ηνωμένων Πολιτειών.
Ένα εσωτερικό, διαβαθμισμένο δίκτυο υπολογιστών που χρησιμοποιείται από την Εθνική Υπηρεσία Ασφαλείας των ΗΠΑ (NSA) αντιμετώπισε πολυήμερη διακοπή λειτουργίας, αφού τέθηκε αρχικά εκτός λειτουργίας την Τρίτη εξαιτίας τεχνικού προβλήματος, σύμφωνα με δύο άτομα που έχουν γνώση της υπόθεσης. Σύμφωνα με τις ίδιες πηγές, μέχρι την Παρασκευή η βλάβη είχε αποκατασταθεί.
Πηγές ανέφεραν στο NBC News ότι το δίκτυο τέθηκε εκτός λειτουργίας κατά τη διάρκεια εργασιών συντήρησης. Όπως διευκρίνισαν, δεν υπήρχαν ενδείξεις ότι η διακοπή λειτουργίας προκλήθηκε από κυβερνοεπίθεση.
Αναφερόμενος στις εκτεταμένες διακοπές λειτουργίας τεχνολογικών συστημάτων, ο γερουσιαστής Μαρκ Γουόρνερ, Δημοκρατικός από τη Βιρτζίνια και κορυφαίο στέλεχος της μειοψηφίας στην Επιτροπή Πληροφοριών της Γερουσίας, δήλωσε την Τετάρτη ότι τα διαθέσιμα στοιχεία έδειχναν πως οι τεχνολογικές διακοπές δεν οφείλονταν σε κυβερνοεπιθέσεις. Ωστόσο, προειδοποίησε ότι η τεχνητή νοημοσύνη (AI) ενδέχεται να έχει διαδραματίσει κάποιον ρόλο στις ευπάθειες των συστημάτων.
Εν μέσω αυξανόμενης ανησυχίας για τις διακοπές λειτουργίας, αξιωματούχος του Λευκού Οίκου επιβεβαίωσε την Πέμπτη στο NBC News ότι ο Σον Κερνκρος (Sean Cairncross), Εθνικός Διευθυντής Κυβερνοασφάλειας του Λευκού Οίκου, αποχωρεί από τη θέση του.
Ο Κερνκρος συμμετείχε άμεσα στις συζητήσεις και στις αποφάσεις του Λευκού Οίκου σχετικά με την πολιτική για την τεχνητή νοημοσύνη (AI). Σε αυτές περιλαμβανόταν και η απόφαση της κυβέρνησης να δώσει εντολή στην εταιρεία Anthropic να αποσύρει τα δύο ισχυρότερα συστήματα τεχνητής νοημοσύνης της κατά τη διάρκεια του καλοκαιριού, επικαλούμενη λόγους εθνικής ασφάλειας.