Μια ψηφιακή κρίση βρίσκεται σε πλήρη εξέλιξη στα κεντρικά της Microsoft, καθώς ο τεχνολογικός κολοσσός καλείται να διαχειριστεί την κατάρρευση βασικών ψηφιακών υποδομών του αμέσως μετά από ημέρες κυβερνοεπιθέσεων.
Εκατομμύρια χρήστες βρέθηκαν ξαφνικά αντιμέτωποι με μαζικές διακοπές σύνδεσης, σε ένα ντόμινο δυσλειτουργιών που ξεκίνησε από τη Βόρεια Αμερική και μετέτρεψε το 24ωρο σε μια δοκιμασία αντοχής για τις ομάδες διαχείρισης συστημάτων παγκοσμίως.
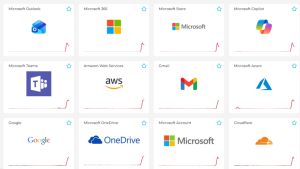
Το εργαλείο Teams ήταν το πρώτο που κατέρρευσε, με την εταιρεία να καταγράφει το σφάλμα στο κέντρο διαχείρισης υπό τον κωδικό TM1550488. Λίγες ώρες αργότερα, η ζημιά επεκτάθηκε, κόβοντας την πρόσβαση των χρηστών στα γραμματοκιβώτια του Exchange Online και κατ’ επέκταση στο Outlook.
Η λίστα των εκτός λειτουργίας υπηρεσιών διευρύνθηκε γρήγορα συμπεριλαμβάνοντας το SharePoint Online, το Microsoft Copilot 365 και το σύστημα προστασίας Defender XDR. Οι μηχανικοί στα data centers της εταιρείας αναγκάστηκαν να ενεργοποιήσουν πρωτόκολλα έκτακτης ανάγκης, επιβάλλοντας ένα απόλυτο ψηφιακό πάγωμα. Και προκαλώντας μεταξύ άλλων χιουμοριστικές αναρτήσεις στο διαδίκτυο.
Οι τεχνικές ομάδες σταμάτησαν ακαριαία κάθε νέα ανάπτυξη κώδικα και ακύρωσαν τις προγραμματισμένες αλλαγές διαμόρφωσης στο δίκτυο, αναζητώντας απεγνωσμένα τη ρίζα της βλάβης. Ο τεράστιος όγκος δεδομένων άρχισε να απομακρύνεται από τις πληγείσες υποδομές και η κίνηση μεταφέρθηκε σε υγιείς διακομιστές προκειμένου να αποσυμφορηθεί το σύστημα, την ώρα που ξεκίνησαν μαζικές επανεκκινήσεις στα μηχανήματα που είχαν τεθεί εκτός μάχης.
Είχε προηγηθεί κύμα κυβερνοεπιθέσεων
Το χάος στους διακομιστές εκδηλώνεται σε μια εξαιρετικά ευαίσθητη χρονική στιγμή, ακολουθώντας κατά πόδας μια σοβαρότατη κρίση ασφαλείας η οποία ευτυχώς είχε μόλις τεθεί υπό πλήρη έλεγχο. Συγκεκριμένα, στις 10 Νοεμβρίου, η Microsoft είχε καταφέρει να λύσει οριστικά ένα τεράστιο ζήτημα με ενεργές κυβερνοεπιθέσεις που στόχευαν τα συστήματά της. Οι υπεύθυνοι κυβερνοασφάλειας είχαν δώσει σκληρή μάχη για να κλείσουν το κενό με την κωδική ονομασία CVE-2026-124194 στο Outlook, το οποίο αποτελούσε μέχρι εκείνη την ημέρα ανοιχτή πύλη εισόδου. Οι χάκερ έστελναν email με ένα ειδικά διαμορφωμένο αρχείο του Office, το οποίο εάν ανοίγονταν, συνέδεε το πρόγραμμα σε έναν εξωτερικό διακομιστή χωρίς καμία απολύτως προειδοποίηση στην οθόνη του θύματος.
Μέσω αυτής της αθόρυβης διεργασίας, οι εισβολείς κατάφερναν να υποκλέψουν στοιχεία αυθεντικοποίησης, κλέβοντας τα λεγόμενα NTLMv2 hash, ώστε να υποδυθούν τους νόμιμους χρήστες χωρίς να χρειάζονται κωδικούς. Ο εφιάλτης αυτός έλαβε τέλος την Τρίτη, με την κυκλοφορία του γιγαντιαίου November Patchday. Η εταιρεία διέθεσε συνολικά 1.094 διορθώσεις, ρίχνοντας το μεγαλύτερο βάρος στα Windows 11 τα οποία απορρόφησαν 726 μπαλώματα.
Το πακέτο της 10ης Νοεμβρίου αντιμετώπισε μια σειρά από απειλές. Ανάμεσά τους βρισκόταν και μια κρίσιμη ευπάθεια στη συνιστώσα αναζήτησης, όπου ένα μολυσμένο email αρκούσε για να προκαλέσει σφάλμα μνήμης μέσω του search indexer, επιτρέποντας την εκτέλεση κακόβουλου κώδικα χωρίς καν ο παραλήπτης να αλληλεπιδράσει με το αρχείο. Η Microsoft σφράγισε τελικά τις τρύπες σε Excel, Azure, Hyper-V και το δίκτυο .NET, θωρακίζοντας τις υποδομές της.
Η ανακούφιση της επιτυχούς αναχαίτισης των κυβερνοεπιθέσεων αποδείχθηκε εφήμερη. Το ψηφιακό κραχ της Πέμπτης δημιουργεί ένα νέο ασφυκτικό σκηνικό τεχνολογικής ταλαιπωρίας. Οι διαχειριστές δικτύων σε όλο τον κόσμο, έχοντας μόλις ολοκληρώσει τη μαζική εγκατάσταση των κρίσιμων ενημερώσεων ασφαλείας της Τρίτης, βρίσκονται πλέον με δεμένα τα χέρια, παρακολουθώντας τους τεχνικούς της Microsoft να παλεύουν με τις επανεκκινήσεις των servers για να επαναφέρουν τη χαμένη συνδεσιμότητα του πλανήτη.
Πηγή: newsbomb.gr