Μια πρωτοφανής διαρροή αρχείων του Υπουργείου Εσωτερικής Ασφάλειας των ΗΠΑ (Department of Homeland Security – DHS) αποκάλυψε στοιχεία περισσότερων από 41.000 εργαζομένων και εργολάβων που απασχολούνται στο υπουργείο και στις υπηρεσίες που υπάγονται σε αυτό.
Τα αρχεία περιλαμβάνουν διευθύνσεις ηλεκτρονικού ταχυδρομείου, αριθμούς τηλεφώνου και διευθύνσεις γραφείων, αλλά και αναφορές σε εσωτερικά συστήματα και ευαίσθητες πληροφορίες σχετικά με μυστικά προγράμματα και επιχειρήσεις παρακολούθησης.
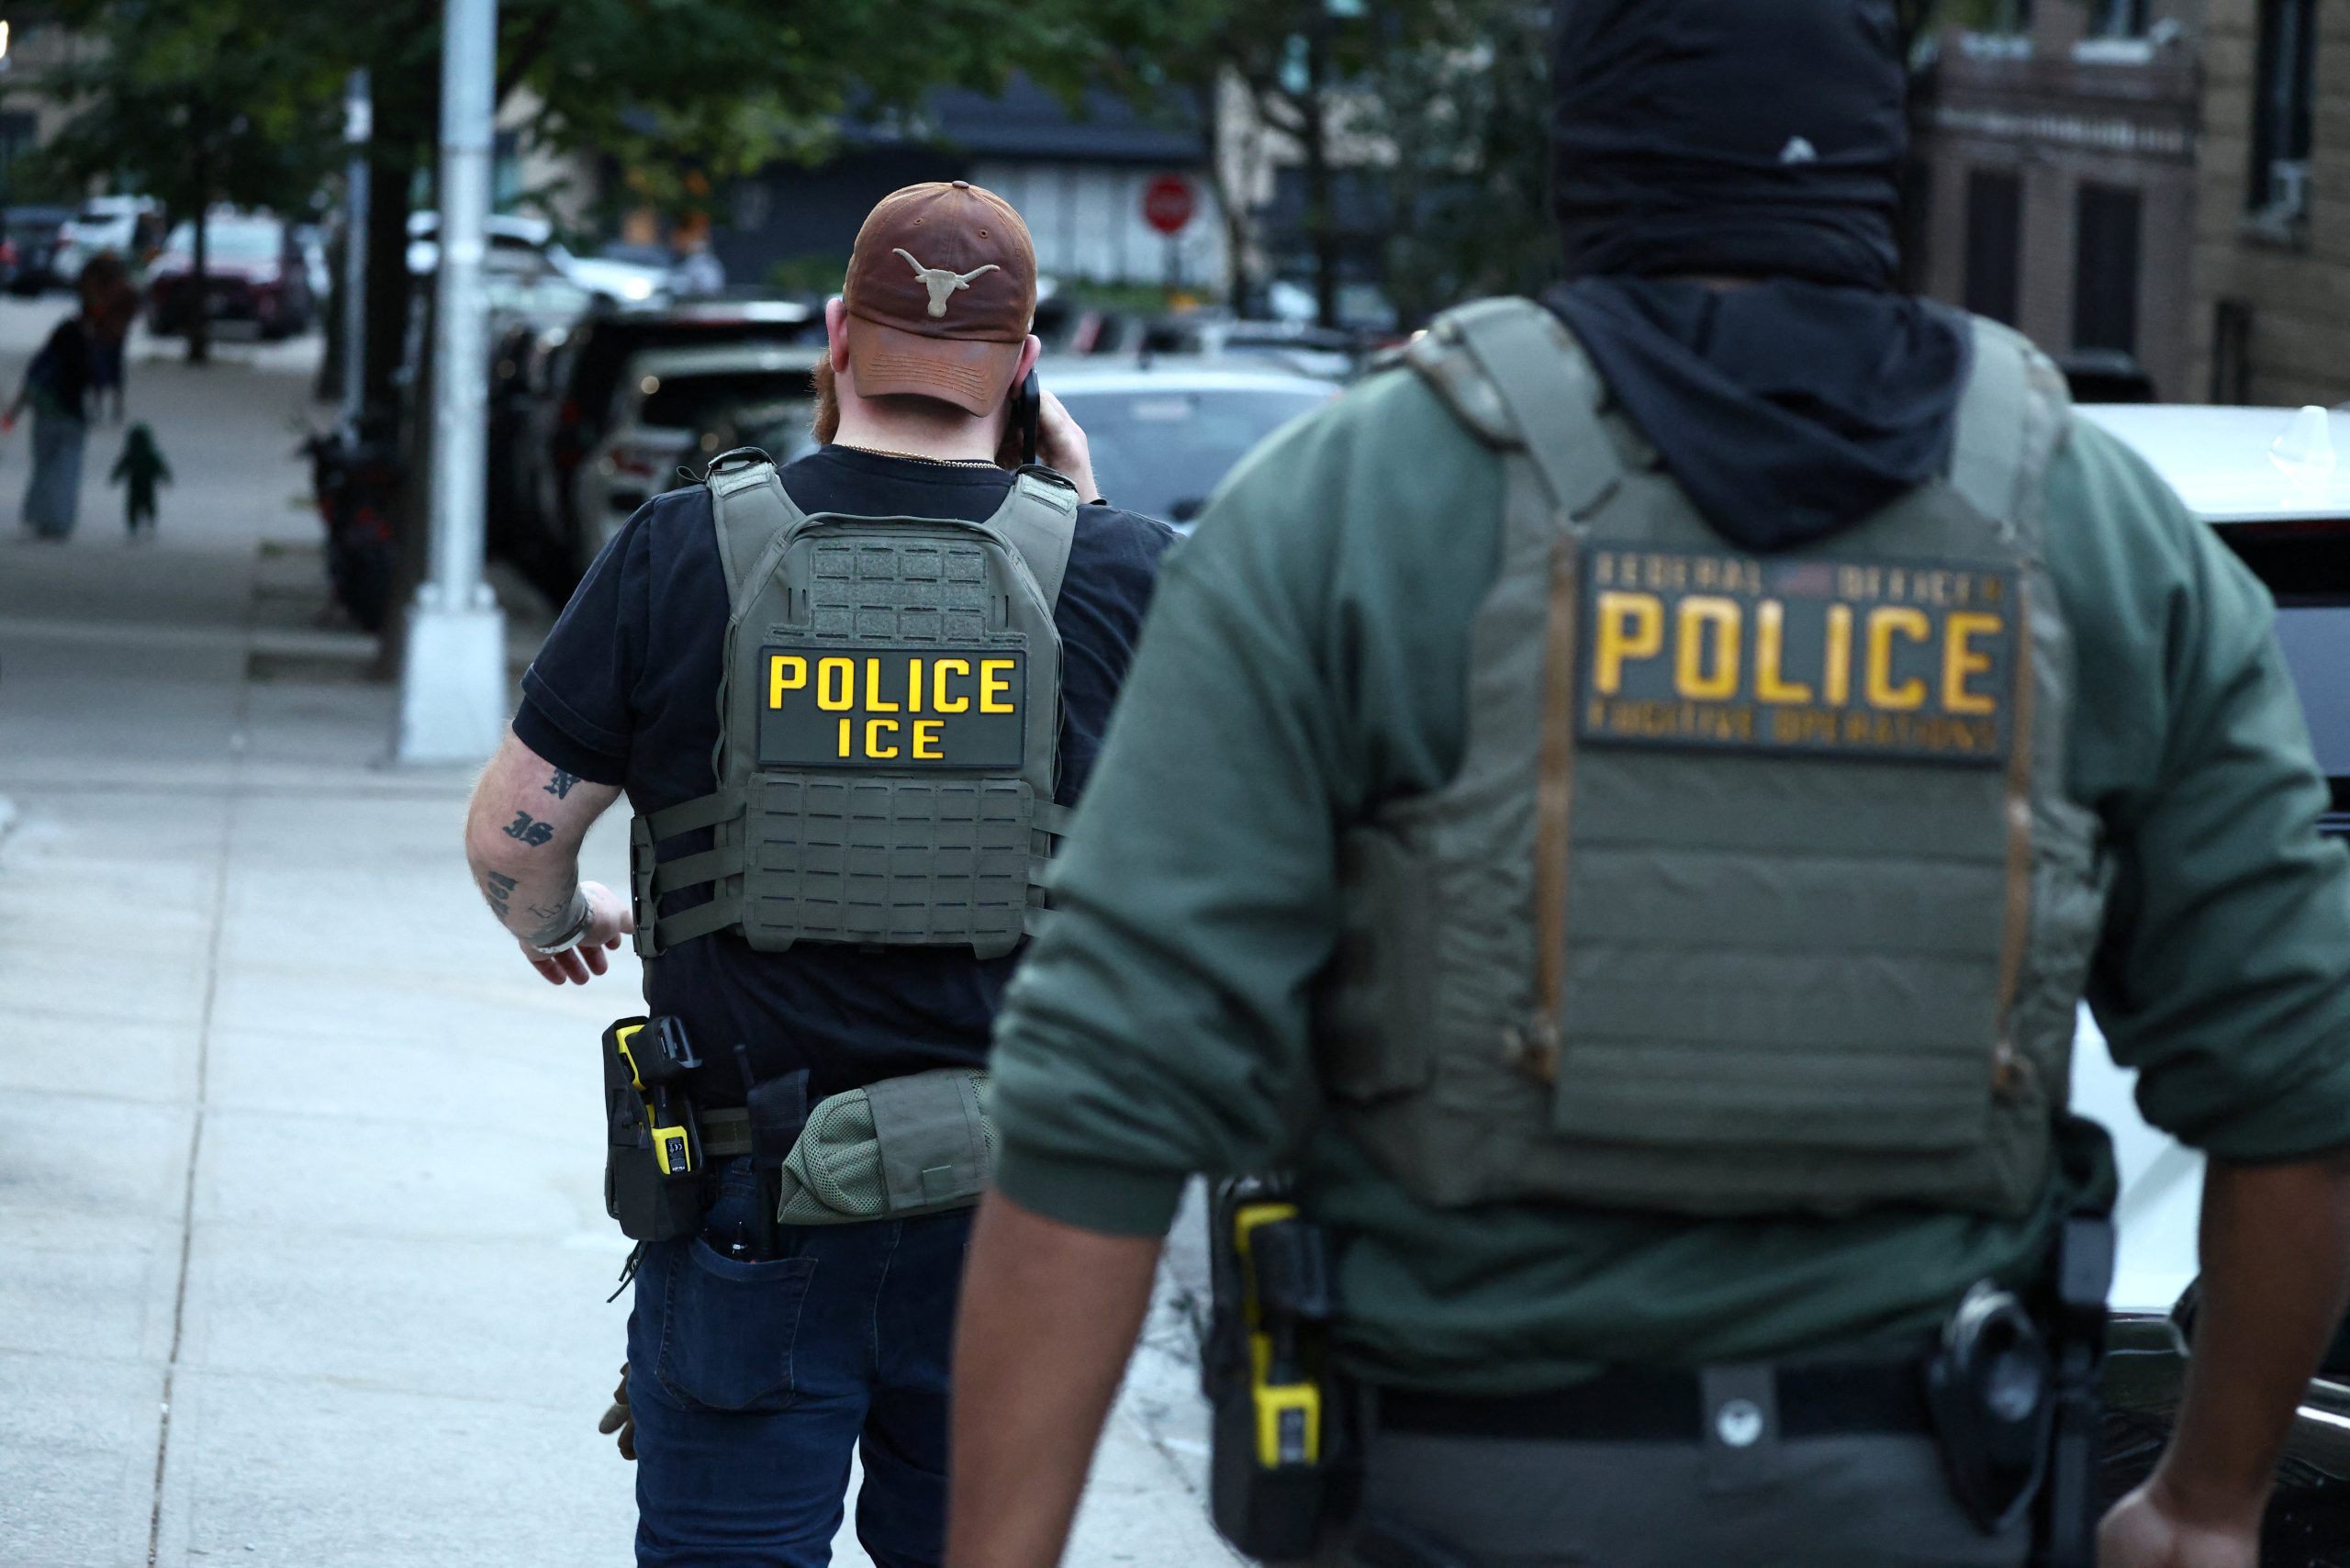
Τα αρχεία αφορούν το ίδιο το DHS και επτά υπηρεσίες που υπάγονται σε αυτό, μεταξύ των οποίων η Υπηρεσία Μετανάστευσης και Τελωνειακής Επιβολής (ICE) και η Υπηρεσία Τελωνείων και Προστασίας Συνόρων των ΗΠΑ (CBP). Η τελευταία ενημέρωση των αρχείων έγινε στις 19 Αυγούστου 2026. Η μη κερδοσκοπική οργάνωση διαφάνειας Distributed Denial of Secrets και η ερευνήτρια κυβερνοασφάλειας και δημοσιογράφος που χρησιμοποιεί το ψευδώνυμο «maia arson crimew» παρουσίασαν τα δεδομένα στο περιοδικό WIRED. Όπως αναφέρουν, τα απέκτησαν από μια ομάδα που ονομάζεται «Υπουργείο Ειρήνης» (Department of Peace).
Η οργάνωση Distributed Denial of Secrets έδωσε στη δημοσιότητα το αρχείο με την ονομασία «Icepick», υποστηρίζοντας ότι τα στοιχεία που περιλαμβάνει προέρχονται από το σύστημα ταυτοποίησης και πρόσβασης Okta του Υπουργείου Εσωτερικής Ασφάλειας των ΗΠΑ (DHS).
Σε σημείωμα που συνόδευε τα αρχεία, οι χάκερ έγραψαν: «Αυτοί έχουν τις πληροφορίες μας, επομένως είναι δίκαιο να έχουμε κι εμείς τις δικές τους».
Εκπρόσωπος της Okta δήλωσε στο WIRED ότι η εταιρεία δεν γνωρίζει να έχει σημειωθεί παραβίαση των συστημάτων της.
«Γνωρίζουμε αυτή την αναφορά. Η Okta είναι ασφαλής και δεν έχουμε στοιχεία ότι παραβιάστηκαν τα δεδομένα ή τα συστήματά μας», ανέφερε ο εκπρόσωπος.
Το DHS επιβεβαίωσε ότι εξετάζει το ενδεχόμενο περιστατικού ασφαλείας και ανακοίνωσε ότι εργάζεται για την αντιμετώπισή του, υπογραμμίζοντας πως η προστασία των εργαζομένων και των αξιωματικών του αποτελεί προτεραιότητα.
Ποιες υπηρεσίες αφορά η διαρροή
Ιδιαίτερο ενδιαφέρον παρουσιάζει η κατανομή των δεδομένων μεταξύ των υπηρεσιών. Σύμφωνα με την ανάλυση του WIRED, περισσότερο από το ήμισυ των εγγραφών αφορά προσωπικό της CBP. Περίπου 10.000 εγγραφές συνδέονται με την ICE, ενώ σημαντικό μέρος αυτών αφορά την Homeland Security Investigations (HSI), τον ερευνητικό βραχίονα της υπηρεσίας. Επιπλέον, περίπου 6.200 εγγραφές αφορούν την Υπηρεσία Ιθαγένειας και Μετανάστευσης των ΗΠΑ, ενώ σχεδόν 1.000 συνδέονται με την Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών.
Ακόμη πιο ανησυχητικές είναι οι αναφορές σε ειδικές ομάδες πρόσβασης και επιχειρησιακά προγράμματα. Τα αρχεία περιλαμβάνουν ομάδες με ονομασίες που παραπέμπουν σε πιστοποιημένες μυστικές επιχειρήσεις, τηλεφωνικές υποκλοπές και άλλες δραστηριότητες παρακολούθησης. Ειδικότερα, 39 εργαζόμενοι της HSI εμφανίζονται να συμμετέχουν σε ομάδες με την ένδειξη «CUC», η οποία, σύμφωνα με δικαστικά έγγραφα, παραπέμπει σε πιστοποιημένες μυστικές επιχειρήσεις.
Παράλληλα, αναφορές στο πρόγραμμα «Keyhole» συνδέονται με επιχειρήσεις παρακολούθησης ανθρώπων που συμμετείχαν στις διαδηλώσεις στη Μινεάπολη. Στα δεδομένα εντοπίζονται επίσης ονομασίες εργαλείων και πλατφορμών που χρησιμοποιούνται για την ανάλυση πληροφοριών, όπως το Falcon της Palantir και το PenLink, το οποίο επιτρέπει την επεξεργασία τηλεφωνικών αρχείων και δεδομένων από τα μέσα κοινωνικής δικτύωσης.
Η διαρροή αποκαλύπτει ακόμη τη χρήση εφαρμογών και ψηφιακών εργαλείων από τις υπηρεσίες. Περισσότεροι από 700 λογαριασμοί συνδέονται με ομάδα που φαίνεται να σχετίζεται με την εφαρμογή Signal, ενώ περισσότεροι από 200 λογαριασμοί της CBP σχετίζονται με το Mobile Fortify, εφαρμογή αναγνώρισης προσώπου που χρησιμοποιείται από στελέχη των μεταναστευτικών υπηρεσιών.
Τι λένε οι ειδικοί
Στα αρχεία εμφανίζονται επίσης στελέχη της ανώτατης διοίκησης, σύμβουλοι, εργολάβοι, τεχνικοί, επιστήμονες δεδομένων και προσωπικό κέντρων κράτησης. Η καταγραφή των προϊσταμένων και των υπηρεσιακών σχέσεων δημιουργεί τη δυνατότητα ανασύνθεσης της ιεραρχικής δομής του υπουργείου, στοιχείο που ενδέχεται να αυξήσει περαιτέρω την αξία των δεδομένων. Ειδικοί στην κυβερνοασφάλεια προειδοποιούν ότι τέτοιου είδους πληροφορίες μπορούν να αξιοποιηθούν σε στοχευμένες επιθέσεις, από απόπειρες πλαστοπροσωπίας μέχρι προσπάθειες διείσδυσης σε υπηρεσίες και υπονόμευσης ερευνών. Ο Αλεξάντερ Λέσλι της Recorded Future επισημαίνει ότι η αξία των δεδομένων αυξάνεται σημαντικά όταν συνδυάζονται με άλλες πληροφορίες που έχουν διαρρεύσει ή είναι διαθέσιμες στο Διαδίκτυο.
Πέρα από την τεχνική διάσταση, η υπόθεση ανοίγει μια ευρύτερη συζήτηση για τη διαφάνεια και τη λογοδοσία των κρατικών υπηρεσιών. Η δημοσιοποίηση των στοιχείων έρχεται σε μια περίοδο έντονης αντιπαράθεσης γύρω από τις πρακτικές της ICE, την παρακολούθηση διαδηλωτών και την προστασία των προσωπικών δεδομένων. Οι δημιουργοί του Icepick υποστηρίζουν ότι η δημοσιοποίηση λειτουργεί ως εργαλείο λογοδοσίας, ενώ νομικοί και ειδικοί επισημαίνουν την ανάγκη διάκρισης μεταξύ δημόσιων επαγγελματικών πληροφοριών και ευαίσθητων δεδομένων που θα μπορούσαν να θέσουν ανθρώπους σε κίνδυνο.
Με πληροφορίες από WIRED, Ars Technica
Κάνε like στη σελίδα μας στο Facebook
Ακολούθησε μας στο Twitter
Κάνε εγγραφή στο κανάλι μας στο Youtube
Γίνε μέλος στο κανάλι μας στο Viber
– Αναφέρεται ως πηγή το ertnews.gr στο σημείο όπου γίνεται η αναφορά.
– Στο τέλος του άρθρου ως Πηγή
– Σε ένα από τα δύο σημεία να υπάρχει ενεργός σύνδεσμος