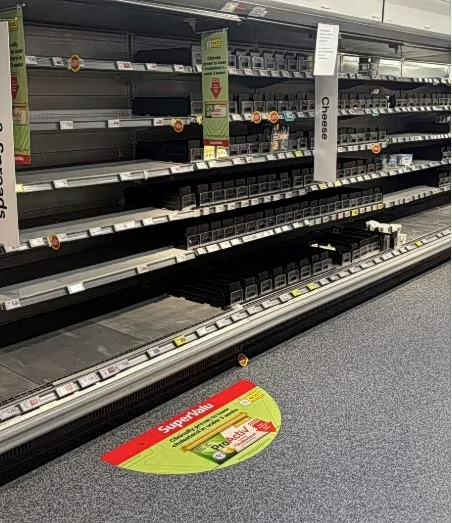
Αν κάτι έδειξαν οι πρόσφατες κυβερνοεπιθέσεις σε συστήματα ψύξης σε διάφορες ευρωπαϊκές χώρες αυτό είναι ότι ακόμη και ο συνηθισμένος ψυκτικός εξοπλισμός μπορεί να αποτελέσει στόχο κυβερνοεγκληματιών, με σοβαρές συνέπειες που δεν περιορίζονται στην αλλοίωση των τροφίμων, σύμφωνα με την Kaspersky.
Τα περιστατικά αυτά αναδεικνύουν ένα ευρύτερο πρόβλημα: την αύξηση των πιθανών σημείων επίθεσης σε διασυνδεδεμένες συσκευές και συστήματα βιομηχανικού ελέγχου.
Τα σύγχρονα συστήματα ψύξης αποτελούν χαρακτηριστικά παραδείγματα κυβερνοφυσικών συστημάτων, ενώ πολλά από αυτά εντάσσονται στο Βιομηχανικό IoT. Τα επαγγελματικά ψυγεία και οι εγκαταστάσεις ψυχρής αποθήκευσης διαθέτουν συχνά διασυνδεδεμένους αισθητήρες, ηλεκτρονικές μονάδες ελέγχου και κεντρικές πλατφόρμες διαχείρισης. Οι τεχνολογίες αυτές επιτρέπουν στους χειριστές να παρακολουθούν τη θερμοκρασία, να ενεργοποιούν κύκλους απόψυξης, να λαμβάνουν ειδοποιήσεις και να προσαρμόζουν τις ρυθμίσεις εξ αποστάσεως.
Παρότι οι δυνατότητες αυτές διευκολύνουν τη διαχείριση των συστημάτων, δημιουργούν παράλληλα ευκαιρίες για τους επιτιθέμενους. Η μη εξουσιοδοτημένη πρόσβαση σε μια πλατφόρμα διαχείρισης ψυκτικών εγκαταστάσεων θα μπορούσε να επιτρέψει την αλλοίωση των ρυθμίσεων θερμοκρασίας, την απενεργοποίηση των συναγερμών ή την ταυτόχρονη διατάραξη της λειτουργίας πολλών διασυνδεδεμένων μονάδων.

Kaspersky: Οι επιτιθέμενοι χρησιμοποιούν όλο και περισσότερες διαφορετικές μεθόδους
Τα πιο πρόσφατα στατιστικά στοιχεία της Kaspersky σχετικά με τις απειλές στο IoT αναδεικνύουν γιατί οι συγκεκριμένοι κίνδυνοι απαιτούν ιδιαίτερη προσοχή. Για την παρακολούθηση της δραστηριότητας των επιτιθέμενων, η Kaspersky χρησιμοποιεί ειδικά σχεδιασμένα συστήματα, τα οποία μιμούνται ευάλωτες συσκευές συνδεδεμένες στο διαδίκτυο και καταγράφουν τις απόπειρες επίθεσης εναντίον τους.
Το τρίτο τρίμηνο του 2026, το ποσοστό των μοναδικών συσκευών από τις οποίες επιχειρήθηκε μη εξουσιοδοτημένη πρόσβαση μέσω SSH, ενός πρωτοκόλλου επικοινωνίας που χρησιμοποιείται ευρέως για την απομακρυσμένη διαχείριση διασυνδεδεμένου εξοπλισμού, αυξήθηκε από 14,42% το δεύτερο τρίμηνο σε 18,42%. Ακόμη πιο αξιοσημείωτο είναι ότι το μερίδιο των συνεδριών επιθέσεων που χρησιμοποίησαν αυτή τη μέθοδο υπερδιπλασιάστηκε, φτάνοντας από 1,95% σε 4,21%. Παρότι το Telnet, ένα ακόμη πρωτόκολλο απομακρυσμένης επικοινωνίας, παρέμεινε ο συχνότερος στόχος, τα στοιχεία δείχνουν ότι οι επιτιθέμενοι χρησιμοποιούν όλο και περισσότερες διαφορετικές μεθόδους για να στοχεύσουν διασυνδεδεμένες συσκευές.
Η γεωγραφική κατανομή των επιθέσεων παρουσιάζει επίσης σημαντικές διαφοροποιήσεις. Η Ολλανδία αντιπροσώπευε το 27,7% των εξερχόμενων συνεδριών επιθέσεων μέσω SSH το τρίτο τρίμηνο, έναντι 21,2% το δεύτερο τρίμηνο. Το αντίστοιχο μερίδιο της Βουλγαρίας σχεδόν τετραπλασιάστηκε, αυξανόμενο από 5,5% σε 20,1%, ενώ εκείνο της Γερμανίας μειώθηκε από 16,7% σε 8,4%. Τα στοιχεία της Kaspersky καταδεικνύουν ότι η κακόβουλη δραστηριότητα με στόχο συσκευές IoT παραμένει έντονη και εκδηλώνεται σε πολλές διαφορετικές γεωγραφικές περιοχές.
Βιομηχανικά δίκτυα είναι εκτεθειμένα σε κακόβουλο λογισμικό
Αντίστοιχες προκλήσεις αντιμετωπίζουν και οι βιομηχανικές υποδομές. Σύμφωνα με την Kaspersky ICS CERT, το δεύτερο τρίμηνο του 2026 εντοπίστηκαν και αποκλείστηκαν κακόβουλα αντικείμενα στο 19,2% των προστατευόμενων υπολογιστών που χρησιμοποιούνται σε συστήματα βιομηχανικού ελέγχου παγκοσμίως. Πολλά βιομηχανικά δίκτυα εξακολουθούν να είναι εκτεθειμένα σε κακόβουλο λογισμικό, επικίνδυνους διαδικτυακούς πόρους και άλλες απειλές, οι οποίες θα μπορούσαν να διαταράξουν την ομαλή λειτουργία των επιχειρησιακών διαδικασιών.
Ο κίνδυνος πρόκλησης φυσικών ζημιών δεν είναι απλώς θεωρητικός. Σε επίθεση εναντίον εγκατάστασης επεξεργασίας τροφίμων στο Ισραήλ, οι επιτιθέμενοι φέρονται να παραβίασαν τους ελεγκτές βιομηχανικών συστημάτων ψύξης με CO₂ και να τροποποίησαν τις παραμέτρους και τα επιτρεπόμενα όρια λειτουργίας τους, προκαλώντας μηχανικές βλάβες και διαρροή ψυκτικού αερίου.
Οι ευπάθειες στον ψυκτικό εξοπλισμό
Ερευνητές κυβερνοασφάλειας έχουν επίσης εντοπίσει ευπάθειες στον ίδιο τον ψυκτικό εξοπλισμό. Τον Αύγουστο του 2026, η ερευνητική ομάδα Claroty Team82 δημοσίευσε ευρήματα σχετικά με τα συστήματα ελέγχου ψύξης Danfoss AKSM 800A. Οι ερευνητές εντόπισαν αδυναμίες που επιτρέπουν την παράκαμψη μηχανισμών ελέγχου ταυτότητας και την εισαγωγή κακόβουλων εντολών, με αποτέλεσμα να καθίσταται δυνατή η απομακρυσμένη εκτέλεση κώδικα.
Η έκθεση συστημάτων στο δημόσιο διαδίκτυο εντείνει περαιτέρω αυτούς τους κινδύνους. Μηχανές αναζήτησης όπως το Shodan και το Censys μπορούν να εντοπίσουν διασυνδεδεμένο βιομηχανικό εξοπλισμό, συμπεριλαμβανομένων μονάδων ελέγχου συστημάτων ψύξης. Παρότι η έκθεση στο διαδίκτυο δεν σημαίνει απαραίτητα ότι ένα σύστημα έχει παραβιαστεί, αυξάνει σημαντικά τις δυνατότητες εντοπισμού του από τους επιτιθέμενους, ενώ οι πιθανές συνέπειες μιας επίθεσης μπορούν να επεκταθούν πολύ πέρα από ένα σούπερ μάρκετ.
Κίνδυνοι έκθεσης πέραν των σούπερ μάρκετ
Νοσοκομεία, φαρμακοβιομηχανίες, ερευνητικά εργαστήρια και κλινικές υποβοηθούμενης αναπαραγωγής βασίζονται στον ακριβή έλεγχο της θερμοκρασίας για τη σωστή συντήρηση φαρμάκων και βιολογικών δειγμάτων. Για παράδειγμα, οι κλινικές υποβοηθούμενης αναπαραγωγής αποθηκεύουν συνήθως ωάρια, σπερματοζωάρια και έμβρυα σε εξειδικευμένα συστήματα κρυοσυντήρησης με υγρό άζωτο, σε θερμοκρασίες που φτάνουν περίπου τους 196°C.
Τα συστήματα αυτά διαφέρουν από τον επαγγελματικό ψυκτικό εξοπλισμό, ωστόσο ενδέχεται επίσης να διαθέτουν διασυνδεδεμένους μηχανισμούς παρακολούθησης, συστήματα απομακρυσμένων ειδοποιήσεων και αυτοματοποιημένες λειτουργίες διαχείρισης υγρού αζώτου. Μια ενδεχόμενη παραβίαση τέτοιων υποδομών θα μπορούσε να επηρεάσει την παρακολούθηση των συνθηκών αποθήκευσης ή να καθυστερήσει την ανταπόκριση σε περίπτωση που προκύψουν επικίνδυνες συνθήκες.
Οι επιπτώσεις μιας αστοχίας στα συστήματα αποθήκευσης μπορεί να είναι καταστροφικές για τους ανθρώπους που επηρεάζονται. Το 2018, μια βλάβη σε σύστημα κρυοσυντήρησης στο University Hospitals του Κλίβελαντ επηρέασε περισσότερα από 4.000 ωάρια και έμβρυα, τα οποία ανήκαν σε περίπου 950 ασθενείς. Παρότι το περιστατικό δεν οφειλόταν σε κυβερνοεπίθεση, ανέδειξε πώς τεχνικά προβλήματα στους μηχανισμούς παρακολούθησης και συναγερμού μπορούν να οδηγήσουν στην καταστροφή αναντικατάστατου αναπαραγωγικού υλικού, υπονομεύοντας προσπάθειες ετών για την αντιμετώπιση της υπογονιμότητας και τον οικογενειακό προγραμματισμό.
Kaspersky: Πώς θα επιτευχθεί η πρόληψη στην κυβερνοασφάλεια
Για τον λόγο αυτό, η κυβερνοασφάλεια και η ασφάλεια των φυσικών υποδομών πρέπει πλέον να αντιμετωπίζονται ως αλληλένδετες προτεραιότητες.
Για την πρόληψη παρόμοιων περιστατικών απαιτούνται συντονισμένες ενέργειες τόσο από τους κατασκευαστές όσο και από τους φορείς που χρησιμοποιούν και διαχειρίζονται τα συγκεκριμένα συστήματα. Οι κατασκευαστές οφείλουν να ενσωματώνουν την κυβερνοασφάλεια σε ολόκληρο τον κύκλο ζωής του λογισμικού, να εφαρμόζουν ισχυρούς μηχανισμούς ελέγχου ταυτότητας, να απενεργοποιούν τις προεπιλεγμένες ρυθμίσεις που θέτουν σε κίνδυνο την ασφάλεια και να παρέχουν έγκαιρα ενημερώσεις ασφαλείας. Ο εξοπλισμός που ελέγχει κρίσιμες διαδικασίες πρέπει να είναι σχεδιασμένος έτσι ώστε να διατηρεί την ασφαλή λειτουργία του ακόμη και σε περίπτωση παραβίασης του λογισμικού διαχείρισής του.
Ο αποτελεσματικότερος τρόπος περιορισμού των διαδικτυακών επιθέσεων εναντίον συστημάτων επιχειρησιακής τεχνολογίας είναι η αποσύνδεσή τους από εξωτερικά δίκτυα και η φυσική απομόνωσή τους, όπου αυτό είναι εφικτό. Τα συστήματα ελέγχου ψύξης, όπως και άλλου είδους κρίσιμος βιομηχανικός εξοπλισμός, σπάνια χρειάζονται άμεση σύνδεση στο διαδίκτυο για την εκτέλεση των βασικών λειτουργιών τους. Οι οργανισμοί θα πρέπει, επομένως, να αποφεύγουν τη σύνδεσή τους στο δημόσια προσβάσιμο διαδίκτυο όταν αυτή εξυπηρετεί αποκλειστικά λόγους ευκολίας.
Μέτρα ασφαλείας και το «μυστικό» για το κυβερνοέγκλημα
Όταν η απομακρυσμένη πρόσβαση είναι πραγματικά απαραίτητη, θα πρέπει να πραγματοποιείται μέσω κατάλληλα προστατευμένων πυλών πρόσβασης. Παράλληλα, είναι σημαντική η εφαρμογή μέτρων ασφάλειας, όπως ο έλεγχος ταυτότητας πολλαπλών παραγόντων, ο περιορισμός των δικαιωμάτων πρόσβασης, ο διαχωρισμός του δικτύου σε επιμέρους τμήματα και η συνεχής παρακολούθηση της δραστηριότητάς του.
Οι απομακρυσμένες συνδέσεις θα πρέπει να ενεργοποιούνται μόνο όταν χρειάζεται, για παράδειγμα για την εκτέλεση εξουσιοδοτημένων εργασιών συντήρησης, και να απενεργοποιούνται αμέσως μετά την ολοκλήρωσή τους.
Οι οργανισμοί θα πρέπει επίσης να διατηρούν πλήρη καταγραφή του διασυνδεδεμένου εξοπλισμού τους, να αξιολογούν τακτικά τις ευπάθειές του, να εγκαθιστούν κρίσιμες ενημερώσεις ασφαλείας και να αντικαθιστούν συσκευές που δεν υποστηρίζονται πλέον από τους κατασκευαστές τους. Σε περιβάλλοντα ιδιαίτερα υψηλής ευαισθησίας, είναι απαραίτητη η ύπαρξη ανεξάρτητων συστημάτων παρακολούθησης της θερμοκρασίας, ξεχωριστών μηχανισμών συναγερμού, εφεδρικής παροχής ηλεκτρικής ενέργειας και αξιόπιστων διαδικασιών έκτακτης ανάγκης.
Σε τελική ανάλυση, τα πρόσφατα περιστατικά αναδεικνύουν μια θεμελιώδη αλλαγή στον τρόπο με τον οποίο εκδηλώνεται το κυβερνοέγκλημα και στις επιπτώσεις του. Οι επιτιθέμενοι δεν χρειάζεται απαραίτητα να υποκλέψουν πληροφορίες ή να κρυπτογραφήσουν αρχεία για να προκαλέσουν σοβαρές ζημιές. Μερικές φορές, αρκεί να αλλάξουν μια ρύθμιση θερμοκρασίας ή να απενεργοποιήσουν έναν συναγερμό.
Όλο και περισσότερες φυσικές υποδομές αποκτούν δυνατότητα σύνδεσης στο διαδίκτυο, διευρύνοντας παράλληλα το πεδίο εφαρμογής της κυβερνοασφάλειας. Η προστασία της εφοδιαστικής αλυσίδας τροφίμων, των ιατρικών υπηρεσιών και της βιομηχανικής δραστηριότητας εξαρτάται πλέον σε μεγάλο βαθμό και από την ασφάλεια των διασυνδεδεμένων συστημάτων.