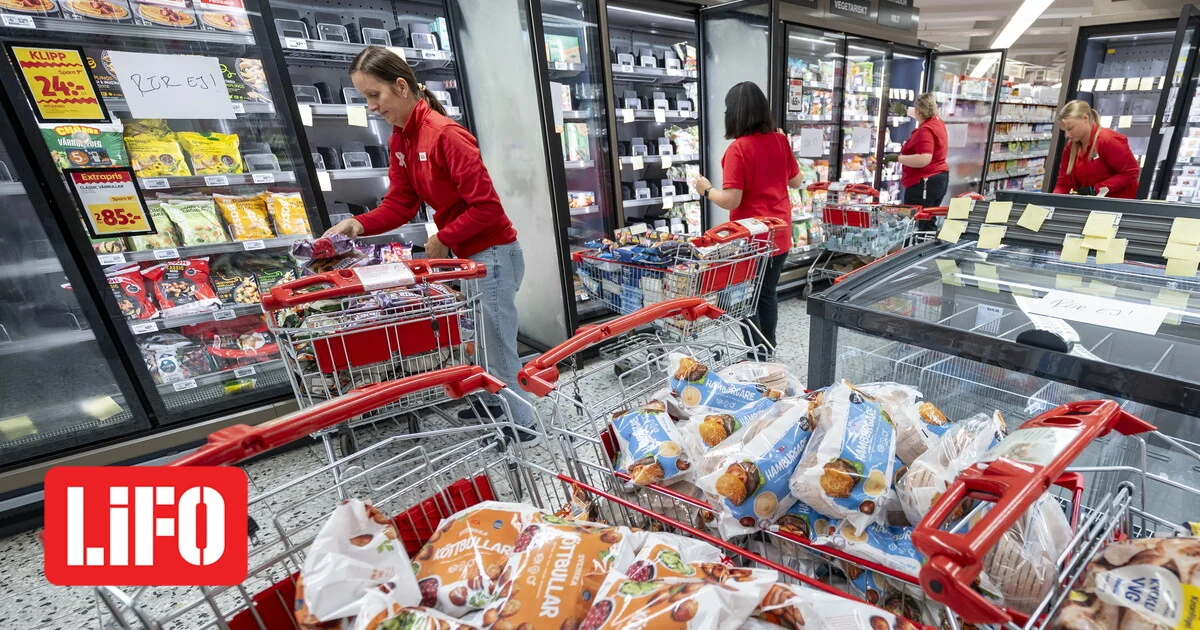
Τα ψυγεία και οι καταψύκτες σε σούπερ μάρκετ σε επτά χώρες της Ευρώπης παρουσίασαν σήμερα δυσλειτουργία, με τους θερμοστάτες τους να ρυθμίζονται εξ αποστάσεως, σε ορισμένες περιπτώσεις, στους 50 °C.
Η ΕΕ καταδίκασε αυτό που χαρακτήρισε ως «σκόπιμη απόπειρα να διαταραχθεί η αλυσίδα εφοδιασμού τροφίμων και να υπονομευθεί η εμπιστοσύνη των καταναλωτών σε αυτήν».
Αντίστοιχη επίθεση είχε σημειωθεί πρόσφατα στη Γαλλία.
Νέο είδος κυβερνοεπιθέσεων το χακάρισμα των ψυγείων στην Ευρώπη;
Η σημερινή επίθεση έπληξε ψυγεία στα βελγικά καταστήματα των αλυσίδων Carrefour, Intermarché και Ikea, στα Coop και ICA στη Σουηδία, στο Delhaize στο Λουξεμβούργο, στο Kesko στη Φινλανδία, στο SupaValu στην Ιρλανδία και σε καταστήματα στην Εσθονία.
Φαίνεται να πρόκειται για επανάληψη των επιθέσεων που σημειώθηκαν πριν από τρεις εβδομάδες, όταν γαλλικοί λιανοπωλητές αναγκάστηκαν να πετάξουν τεράστιες ποσότητες τροφίμων, καθώς τα ψυγεία τους υπερθερμάνθηκαν ξαφνικά, επειδή άγνωστοι χάκερ ανέλαβαν τον έλεγχο του λογισμικού διαχείρισης των συσκευών τους, το οποίο ήταν συνδεδεμένο στο διαδίκτυο.
Κάτι παρόμοιο ενδέχεται να συνέβη στις ΗΠΑ στις αρχές Αυγούστου, όταν μια σειρά από μυστηριώδεις δυσλειτουργίες ψυγείων έπληξε τα κυλικεία τουλάχιστον έξι στρατιωτικών βάσεων. Το Πεντάγωνο διεξάγει έρευνα για υποψία εισβολής από χάκερ.
Υπάρχει ο φόβος ότι αυτό σηματοδοτεί ένα νέο μέτωπο στις τακτικές των κυβερνοεπιθέσεων. Τα ψυγεία δεν είναι οι μόνες συσκευές των οποίων τα συστήματα ελέγχου είναι εκτεθειμένα στους χάκερ. Πολλοί φούρνοι, πλυντήρια ρούχων, πλυντήρια πιάτων και συστήματα κεντρικής θέρμανσης είναι συνδεδεμένα στο διαδίκτυο για να επιτρέπουν την απομακρυσμένη πρόσβαση και τον αυτοματοποιημένο έλεγχο.
Ποιος βρίσκεται πίσω από τις κυβερνοεπιθέσεις;
Καμία ομάδα χάκερς με πολιτικά κίνητρα δεν έχει αναλάβει την ευθύνη, ούτε κάποια συμμορία ransomware έχει εκμεταλλευτεί την ευπάθεια για να απαιτήσει λύτρα από τις αλυσίδες σούπερ μάρκετ – κάτι που, ούτως ή άλλως, θα ήταν δύσκολο, καθώς η ζημιά έχει ήδη προκληθεί από την υπερθέρμανση των ψυγείων τους.
«Τα δύο πιο πιθανά σενάρια απόδοσης ευθύνης, κατά τη γνώμη μου, είναι είτε κάποιο είδος κρατικής επίδειξης δύναμης και αποστολής μηνύματος είτε κάποιος «μοναχικός» χάκερ που πραγματοποιεί αυτές τις επιθέσεις για προσωπικούς λόγους», δήλωσε ο Ρέιφ Πίλινγκ, ανώτερος διευθυντής πληροφοριών απειλών στην εταιρεία κυβερνοασφάλειας Sophos.

Η θεωρία του δράστη που συνδέεται με κράτος φαίνεται πιο πιθανή, εν μέρει λόγω του προφανούς ψυχολογικού αντίκτυπου που έχει σε μεγάλους πληθυσμούς το να βλέπουν τα τρόφιμα να εξαφανίζονται από τα ράφια. Πιστεύεται ότι η Βόρεια Κορέα βρίσκεται πίσω από την υπόθεση της Binance την περασμένη εβδομάδα, αλλά στην περίπτωση αυτή είναι πιθανό να εμπλέκονται επίσης χάκερ που συνδέονται με τη Ρωσία και την Κίνα.
Οι επικεφαλής των δυτικών υπηρεσιών πληροφοριών αναφέρουν ότι η Μόσχα διεξάγει μια εκστρατεία σαμποτάζ στην Ευρώπη, η οποία παίρνει πολλές διαφορετικές μορφές και είναι πιθανό να ενταθεί τους επόμενους μήνες.
Η αναγνώριση του δράστη γίνεται δύσκολη από τη σχετική απλότητα της παραβίασης. Δεν χρειάστηκε κακόβουλο λογισμικό, πράγμα που σημαίνει ότι δεν υπάρχει κανένα ίχνος «όπλου» στον τόπο του εγκλήματος. Ο Πίλινγκ το παρομοίασε με το «να φοράς λαστιχένια γάντια και να πειράζεις τους διακόπτες».
Πώς οι χάκερ κατόρθωσαν να επηρεάσουν τα συστήματα;
Το λογισμικό που διαχειρίζεται τα εμπορικά ψυγεία είναι συνδεδεμένο στο διαδίκτυο, πράγμα που σημαίνει ότι ορισμένες γραμμές κώδικα μπορεί να παραμείνουν ευάλωτες στους χάκερ. Σε αντίθεση με τους επιτραπέζιους υπολογιστές ή τις κινητές συσκευές, όπου οι χρήστες και οι διαχειριστές πληροφορικής συχνά ειδοποιούνται για την ανάγκη εγκατάστασης ενημερώσεων που περιέχουν επιδιορθώσεις για την αντιμετώπιση των συνεχώς αναδυόμενων ευπαθειών, το λογισμικό σε συσκευές όπως τα ψυγεία μπορεί να παραμείνει για μεγάλες περιόδους χωρίς ενημερώσεις.

Ο Νικ Τζάκσον, διευθυντής κυβερνοεπιχειρήσεων στην εταιρεία κυβερνοασφάλειας Bitdefender, ανέφερε ότι ένας λόγος για τον οποίο οι εταιρείες ενδέχεται να καθυστερούν στην εγκατάσταση διορθώσεων είναι ότι η εκτέλεσή τους μπορεί να απαιτεί χρόνο, γεγονός που δημιουργεί περιόδους κατά τις οποίες ο εξοπλισμός πρέπει να είναι εκτός λειτουργίας – ένα προφανές πρόβλημα για τους λιανοπωλητές τροφίμων. Ωστόσο, πρόσθεσε ότι μια απλούστερη εξήγηση θα μπορούσε να είναι ότι οι υπεύθυνοι για τη λειτουργία των ψυγείων δεν έχουν επίγνωση του προβλήματος, «δεν το σκέφτονται και δεν αποτελεί προτεραιότητα για αυτούς».
Στο κύμα περιστατικών της Δευτέρας, η Coop στη Σουηδία ανέφερε ότι ορισμένα από τα ψυγεία της ήταν συνδεδεμένα με δίκτυο κινητής τηλεφωνίας 4G, γεγονός που τα έκανε πιο ευάλωτα. Η ICA ανέφερε ότι το σύστημά της παρέχεται από την Danfoss, τη δανική εταιρεία που αντιμετώπισε προβλήματα στη Γαλλία.
Πώς μπορούν τα καταστήματα να προστατευθούν;
Η απλή απάντηση είναι να εγκαταστήσουν ενημερώσεις στα συστήματα λογισμικού τους. Σύμφωνα με τον βελγικό όμιλο ψυγείων Sabcobel, οι επιπτώσεις της επίθεσης της Δευτέρας θα μπορούσαν να ήταν πολύ χειρότερες αν δεν είχαν αρχίσει να εγκαθιστούν ενημερώσεις στα ψυγεία μετά την επίθεση της 12ης Οκτωβρίου στη Γαλλία.

Στη Βρετανία, η οποία δεν έχει επηρεαστεί ακόμη, οι λιανοπωλητές «συνεργάζονται επί του παρόντος με το Εθνικό Κέντρο Κυβερνοασφάλειας (NSCC) για να διασφαλίσουν ότι τα ψυγεία και οι καταψύκτες τους είναι όσο το δυνατόν πιο ασφαλείς έναντι πιθανών επιθέσεων», δήλωσε ο Γκράχαμ Γουίν, αναπληρωτής διευθυντής ρυθμιστικών θεμάτων στο British Retail Consortium.
Με πληροφορίες από Guardian