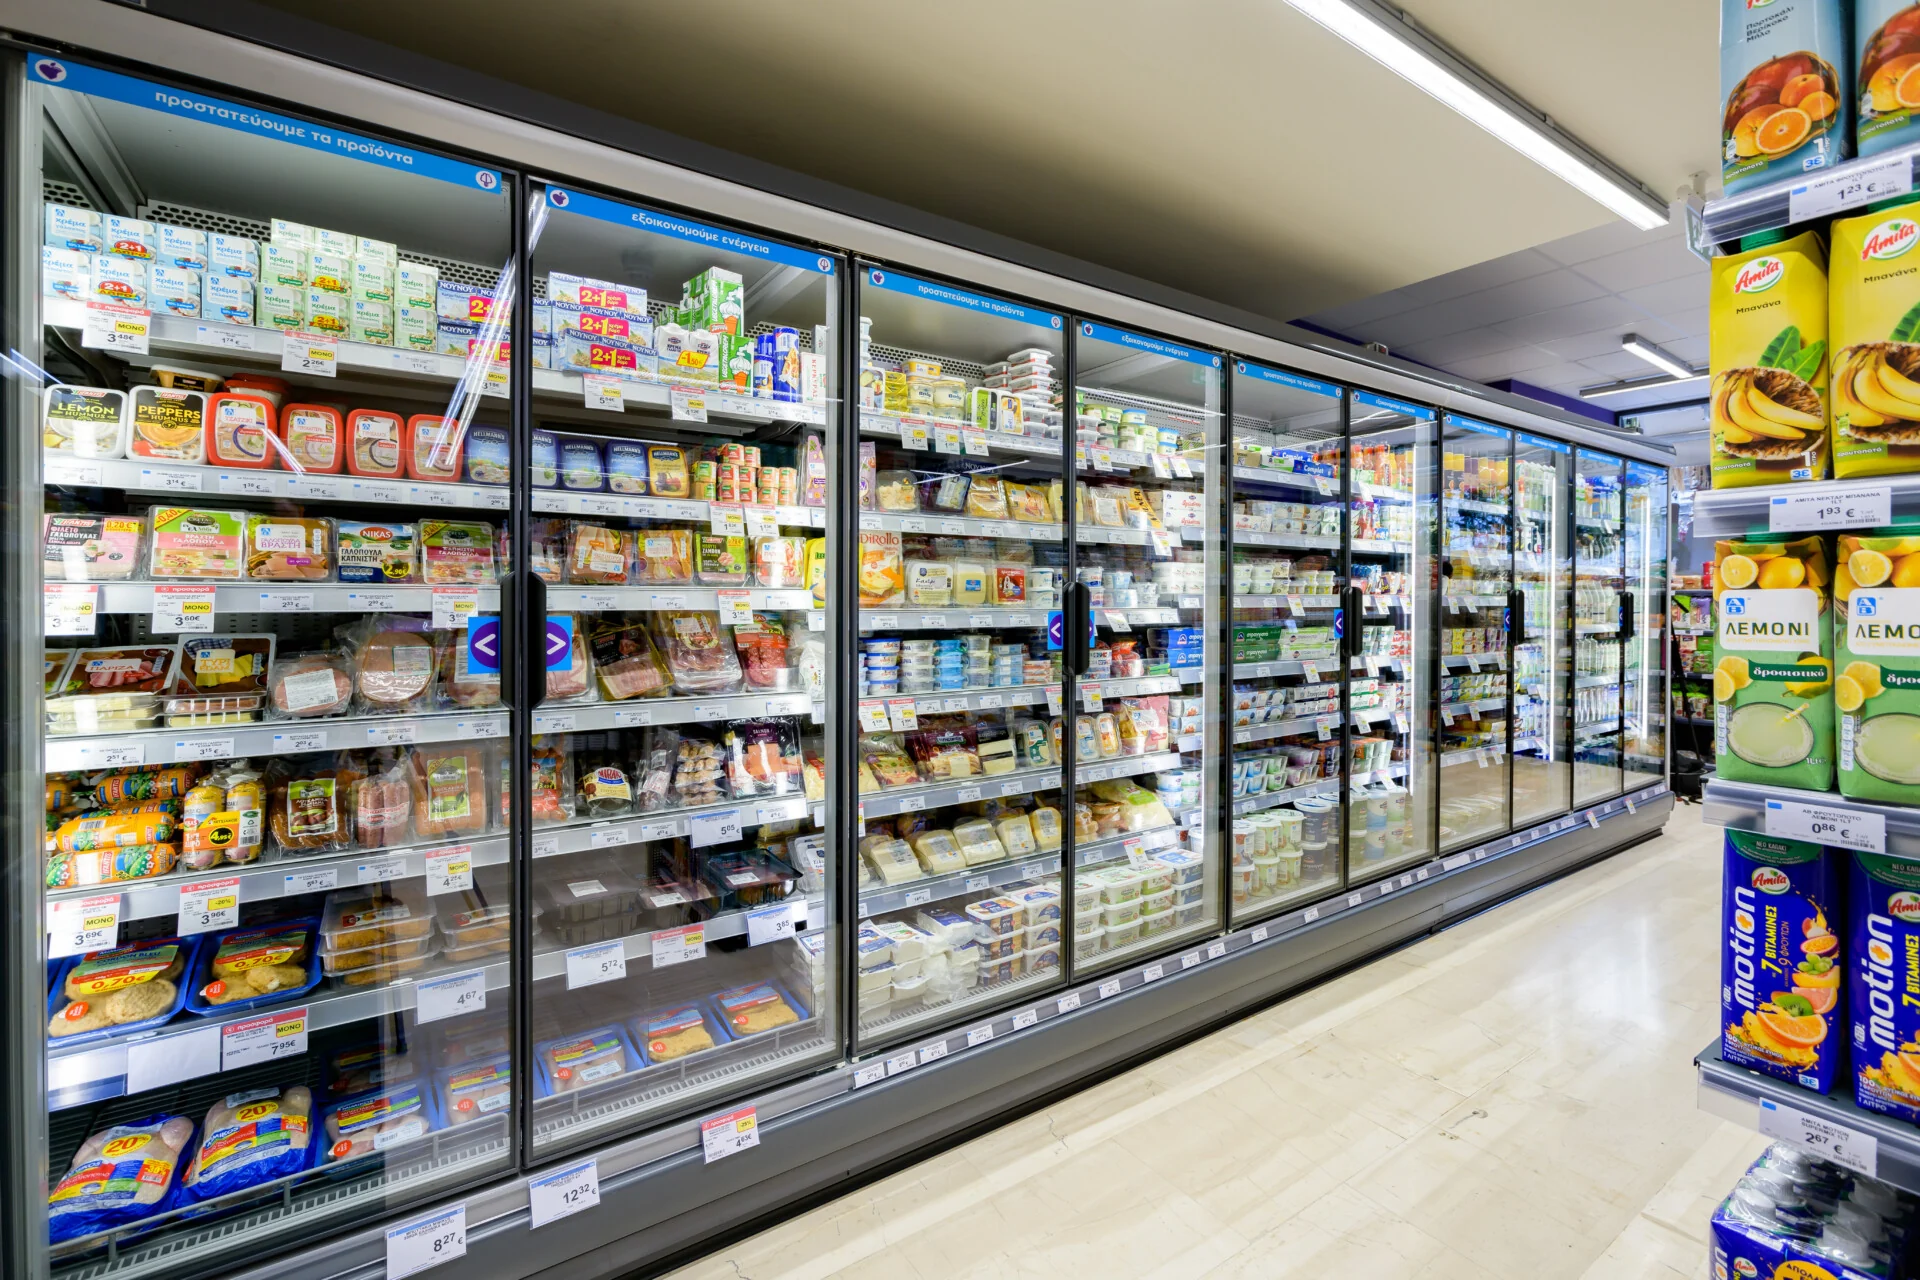
Μετά το μπαράζ των κυβερνοεπιθέσεων σε ψυγεία και γενικότερα συστήματα ψύξης σε σουπερμάρκετ και καταστήματα σε πολλές ευρωπαϊκές χώρες υπάρχουν καταγγελίες για παρόμοιες επιθέσεις και στην Ελλάδα. Πως πραγματοποιούνται οι επιθέσεις αυτές και πώς μπορεί κάποιος να προστατευτεί;
Το χακάρισμα των ψυγείων τόσο σε επίπεδο οικιακών συσκευών (Smart Fridges) όσο και των επαγγελματικών ψυκτικών συστημάτων σε καταστήματα και επιχειρήσεις βασίζεται στο γεγονός ότι οι συσκευές αυτές είναι πλέον συνδεδεμένες στο Διαδίκτυο. Όταν μια συσκευή είναι online μπορεί δυνητικά να δεχθεί επίθεση αν δεν είναι σωστά προστατευμένη όπως συμβαίνει και με τους υπολογιστές.
Ποια είναι όμως τα αδύναμα σημεία των online ψυγείων;
* Απαρχαιωμένο Λογισμικό: Όπως φάνηκε στις πρόσφατες επιθέσεις οι χάκερ εκμεταλλεύονται γνωστές ευπάθειες σε παλιό λογισμικό που οι ιδιοκτήτες ξέχασαν ή αμέλησαν να αναβαθμίσουν
* Προεπιλεγμένοι ή αδύναμοι κωδικοί ασφαλείας: Πολλές έξυπνες συσκευές έρχονται από το εργοστάσιο με απλούς κωδικούς (π.χ. admin / 1234). Αν ο χρήστης δεν τους αλλάξει, οι χάκερ μπορούν να βρουν τη συσκευή μέσω ειδικών μηχανών αναζήτησης του διαδικτύου (όπως το Shodan) και να συνδεθούν αμέσως
* Παραβίαση μέσω του Οικιακού/Εταιρικού Ρούτερ: Το ψυγείο συνδέεται στο Wi-Fi. Αν ο χάκερ σπάσει την ασφάλεια του ρούτερ (το οποίο αποτελεί τον κύριο στόχο των επιθέσεων) αποκτά αυτόματα πρόσβαση σε όλες τις συσκευές που είναι συνδεδεμένες σε αυτό.
* Ευπάθειες στις Εφαρμογές (Apps & Cloud): Τα έξυπνα ψυγεία ελέγχονται από εφαρμογές στο κινητό ή μέσω cloud. Αν η εφαρμογή του κατασκευαστή έχει κενά ασφαλείας ή αν υποκλαπούν οι κωδικοί του χρήστη, ο χάκερ αποκτά τον πλήρη έλεγχο.
Οι κίνδυνοι
Ανάλογα με το αν πρόκειται για σπίτι ή επιχείρηση οι επιπτώσεις διαφέρουν:
* Σαμποτάζ και Καταστροφή: Αλλάζουν τις ρυθμίσεις θερμοκρασίας ή ξεκινούν συνεχείς αποψύξεις, με αποτέλεσμα να χαλάνε τα τρόφιμα ή σε ακραίες βιομηχανικές περιπτώσεις να προκληθεί βραχυκύκλωμα και φωτιά
* Πύλη για το υπόλοιπο δίκτυο: Χρησιμοποιούν το ψυγείο ως «σκαλοπάτι». Μόλις μπουν στο ψυγείο οι χάκερ προσπαθούν να μεταπηδήσουν στον υπολογιστή ή το κινητό σας για να κλέψουν κωδικούς e-banking, προσωπικά δεδομένα και email
* Δημιουργία Botnets: Το ψυγείο διαθέτει έναν μικρό επεξεργαστή. Οι χάκερ εγκαθιστούν κακόβουλο λογισμικό (malware) και «στρατολογούν» χιλιάδες τέτοιες συσκευές μαζί για να κάνουν μαζικές επιθέσεις (DDoS) σε μεγάλες ιστοσελίδες ή για να κάνουν εξόρυξη κρυπτονομισμάτων
* Κατασκοπεία: Αν το έξυπνο ψυγείο διαθέτει ενσωματωμένη κάμερα (για να βλέπετε τι λείπει) ο χάκερ μπορεί να αποκτήσει πρόσβαση στην εικόνα και να βλέπει μέσα στο σπίτι σας
Πώς να προστατευτείτε
Αν έχετε ή σκοπεύετε να αγοράσετε έξυπνο ψυγείο:
* Αλλάξτε αμέσως τον εργοστασιακό κωδικό πρόσβασης με έναν ισχυρό και μοναδικό
* Κάνετε πάντα τις ενημερώσεις λογισμικού (updates) που ζητάει η συσκευή
* Δημιουργήστε ένα Guest δίκτυο στο ρούτερ σας αποκλειστικά για τις online συσκευές (ψυγείο, κάμερες, τηλεόραση) ώστε αν παραβιαστούν να μην έχουν πρόσβαση στον υπολογιστή σας ή κάντε ανάλογες ρυθμίσεις για άλλες οικιακές συσκευές
Naftemporiki.gr
Για να εμφανίζονται περισσότερα άρθρα της Ναυτεμπορικής στις αναζητήσεις σας εύκολα και γρήγορα, πρέπει να προσθέσετε το site στις προτιμώμενες πηγές σας. Μπορείτε να το κάνετε πηγαίνοντας εδώ.